무료 SSL 인증서 발급과 자동 갱신 방법
무료 SSL 인증서 발급은 어디서 받고 갱신은 어떻게 관리하면 될까요? 호스팅·Certbot·프록시의 발급 경로, DV·OV·EV 차이, 인증서 유효기간과 자동 갱신 확인법을 정리합니다.
안녕하세요. 사랑받는 IT 프로덕트의 첫걸음, 똑똑한개발자입니다.
오늘의 인사이트 요약
무료 SSL 인증서 발급은 호스팅 자동 발급, Let's Encrypt와 Certbot, 클라우드플레어 같은 프록시 세 갈래로 나뉩니다.
무료 DV도 암호화는 유료와 같고, 회사 실체 확인이 필요할 때만 OV·EV를 고릅니다.
Let's Encrypt 기본 classic 인증서는 현재 90일이고 2028년 2월 16일부터 45일로 줄어드니 갱신은 자동화에 맡깁니다.
무료 SSL 인증서로도 웹사이트에 HTTPS를 적용할 수 있습니다. 호스팅의 자동 발급 기능을 쓰거나 서버에서 Certbot을 실행하는 등 운영 환경에 따라 방법이 달라집니다. 오늘은 무료 SSL 인증서 발급 경로와 자동 갱신 방법을 정리해보겠습니다.
https 인증서, 무료 SSL 인증서 발급부터 챙겨야 하는 이유
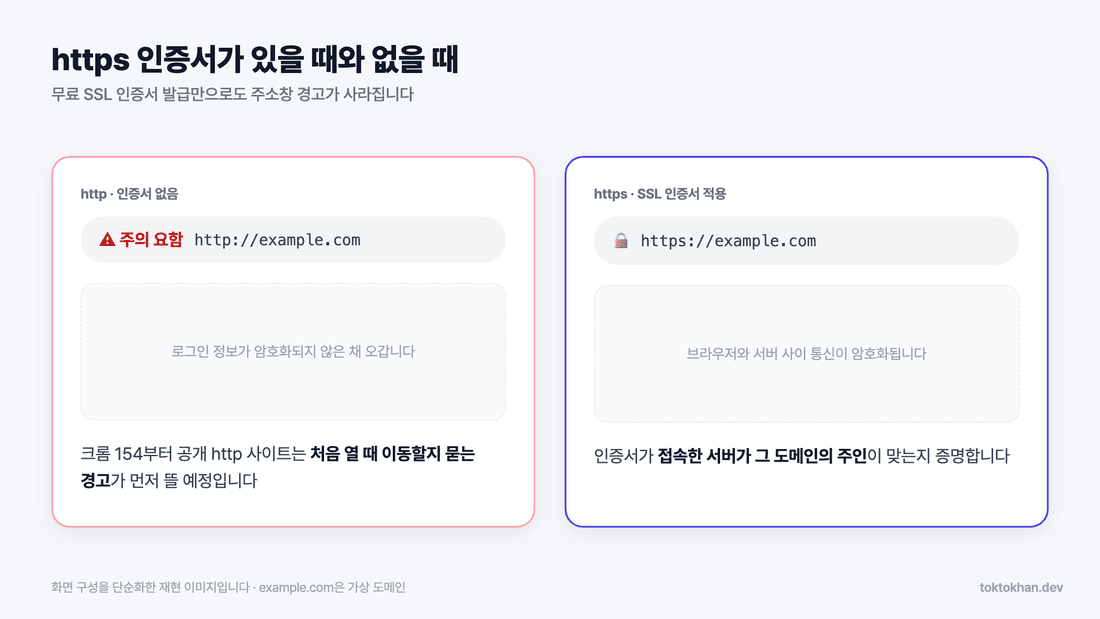
SSL 인증서는 서버의 공개키와 도메인을 연결합니다.
정확한 이름은 TLS인데 SSL이라는 말이 더 널리 쓰입니다. 서버 인증서와 올바른 TLS 설정으로 HTTPS를 제공하면 전송 중인 로그인 정보 등을 암호화할 수 있습니다. 인증서가 사이트 자체의 신뢰성을 보장하는 것은 아닙니다.
브라우저는 https가 없는 사이트를 점점 더 막아섭니다.
크롬 보안팀은 2026년 10월 21일 공개 HTTP 사이트에 연결하기 전 확인하는 기능을 기본 적용했다고 발표했습니다. 해당 사이트를 처음 방문할 때 경고가 나타나는 방식입니다. 적용 배경은 Chrome의 HTTPS 안내에서 자세히 보실 수 있습니다. 제공 도식은 앞서 발표된 도입 계획을 기준으로 만든 설명 이미지입니다.
무료 ssl 인증서 발급 방법, 세 가지 경로
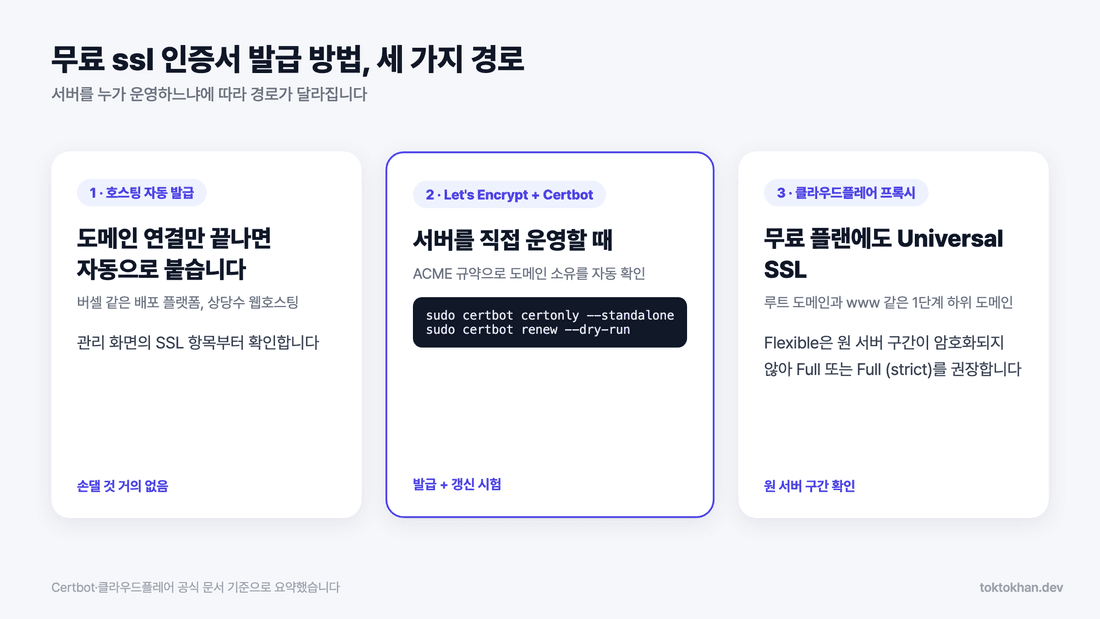
첫째, 호스팅이 알아서 발급해주는지 먼저 봅니다.
버셀 같은 배포 플랫폼과 상당수 웹호스팅은 도메인 연결만 끝나면 인증서를 자동으로 붙입니다. 버셀 사례는 이전 글에서 다뤘으니 관리 화면의 SSL 항목부터 봅니다.
둘째, 서버를 직접 운영한다면 Let's Encrypt와 Certbot을 씁니다.
Let's Encrypt는 비영리 단체 ISRG의 무료 인증 기관입니다. 전자프런티어재단(EFF)의 발급 도구인 Certbot과 함께 ACME라는 표준 규약을 써서 도메인 소유를 자동으로 확인합니다. 공식 안내의 단독 실행 명령은 이렇습니다.
sudo certbot certonly --standalone
sudo certbot renew --dry-run
첫 줄은 80번 포트에 임시 서버를 띄워 인증서를 받습니다. 도메인이 해당 서버를 가리키고 외부에서 80번 포트로 접근할 수 있어야 하며, 이미 웹 서버가 사용 중인 포트와 충돌하지 않게 확인합니다. certonly는 인증서 발급만 수행하므로 웹 서버의 TLS 설정은 별도로 적용합니다. 둘째 줄은 갱신을 시험하는 명령입니다.
셋째, 클라우드플레어 같은 프록시를 앞에 둡니다.
클라우드플레어는 무료 플랜에도 Universal SSL을 넣어 루트 도메인과 www 같은 1단계 하위 도메인을 덮습니다. 다만 Flexible 모드는 원 서버 구간이 암호화되지 않아 클라우드플레어도 Full이나 Full (strict)를 권합니다.
무료 ssl 인증서 발급 기관과 유료 인증서가 필요한 경우
인증서는 검증 수준에 따라 세 단계로 나뉘며 ssl 인증서 발급 비용도 단계마다 다릅니다.
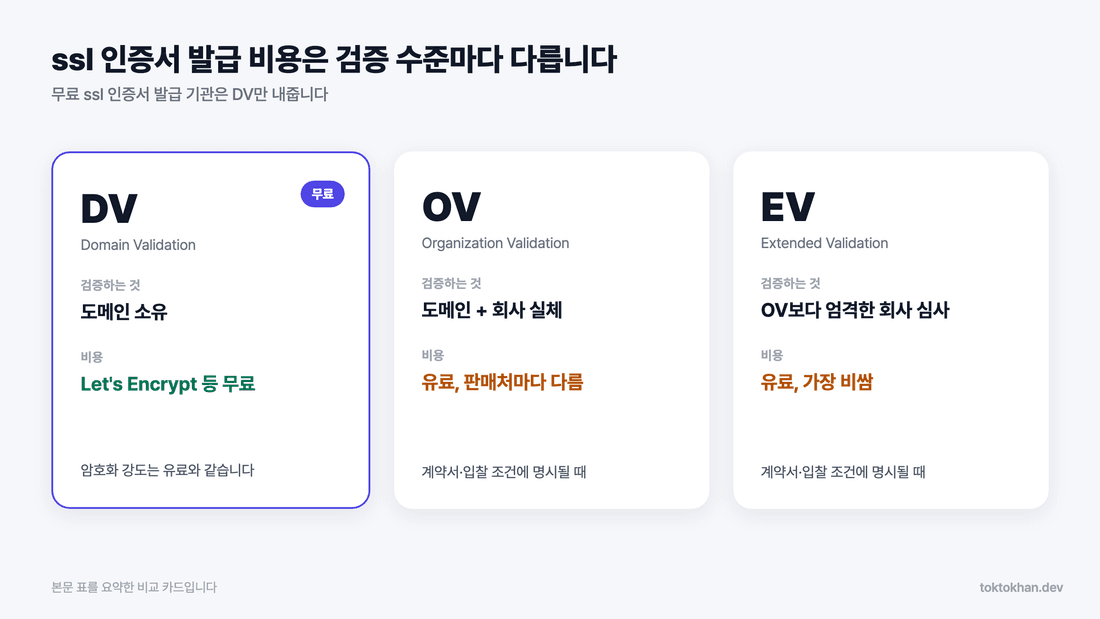
구분 | 검증하는 것 | 비용 |
|---|---|---|
DV | 도메인 소유 | Let's Encrypt 등 무료 |
OV | 도메인 + 회사 실체 | 유료, 판매처마다 다름 |
EV | OV보다 엄격한 회사 심사 | 유료, 판매처·상품마다 다름 |
Let's Encrypt는 DV 인증서를 발급합니다.
Let's Encrypt도 FAQ에서 OV·EV는 발급할 계획이 없다고 밝힙니다. 암호화 강도는 유료와 같으니 일반 웹 서비스라면 DV로 충분한 경우가 많습니다.
계약서나 입찰 조건에 명시돼 있으면 OV·EV를 삽니다.
현재 주요 브라우저는 주소창에 회사명을 크게 표시하지 않습니다. 보여주기용이라면 비용만 늘어날 수 있습니다.
무료 SSL 인증서 발급 후 갱신 주기, 90일에서 45일로
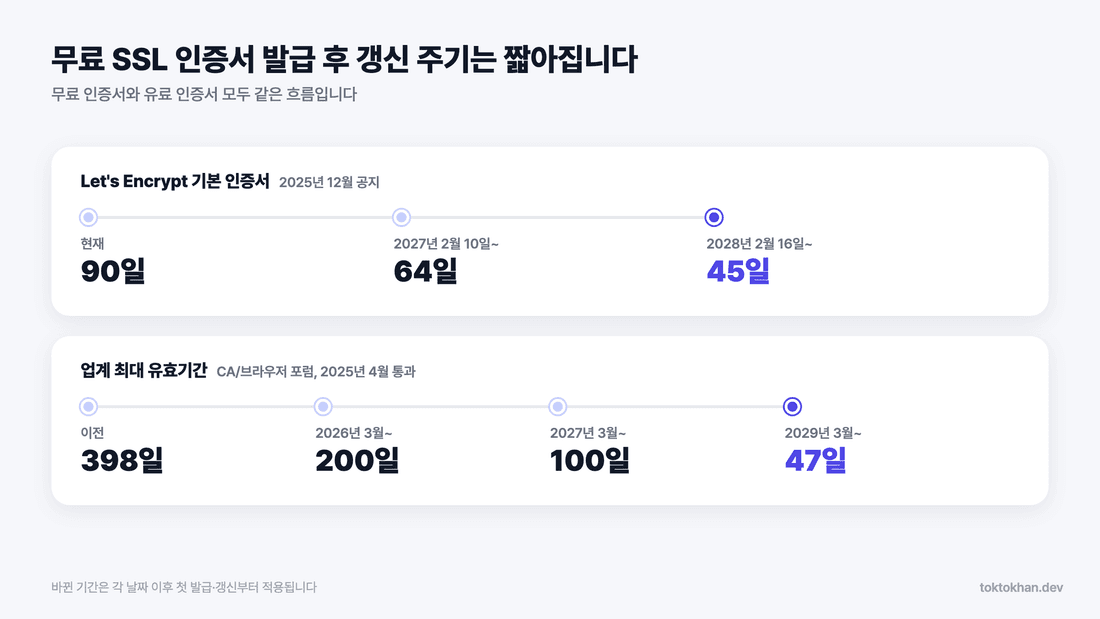
Let's Encrypt는 2028년까지 유효기간을 절반으로 줄입니다.
2025년 12월 공지를 보면 기본 인증서는 2027년 2월 10일부터 64일, 2028년 2월 16일부터 45일이 됩니다. 새 기간은 각 날짜 이후 발급되는 인증서부터 적용됩니다. 별도 tlsserver 프로필은 2026년 5월부터 45일 인증서를 선택할 수 있어 기본 프로필과 구분합니다.
유료 인증서도 같은 흐름을 탑니다.
인증 기관과 브라우저 회사의 협의체인 CA/브라우저 포럼은 2025년 4월 통과시킨 안에 따라 최대 유효기간을 398일에서 2026년 3월 200일, 2027년 3월 100일, 2029년 3월 47일로 줄입니다.
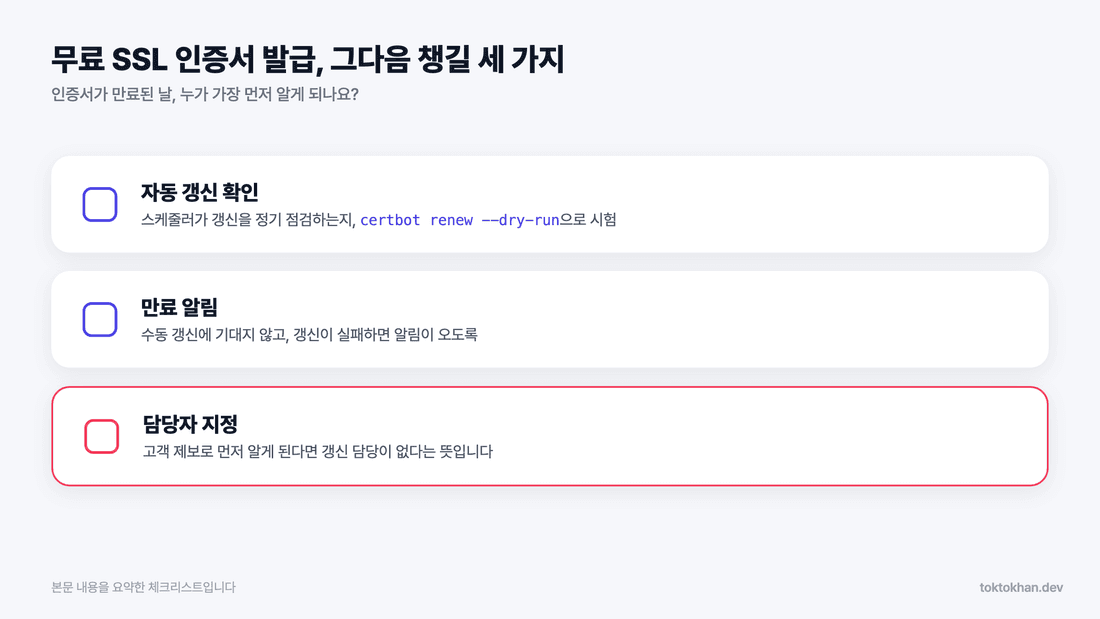
갱신 날짜는 스케줄러가 챙기게 둡니다.
Certbot은 cron이나 systemd 타이머로 갱신을 정기 점검합니다. 4.0부터는 남은 기간이 3분의 1 미만이면 갱신합니다. Let's Encrypt는 ARI 지원 클라이언트를 권하고 수동 갱신은 피하라고 합니다.
발급은 하루면 끝나지만 챙길 일은 그 뒤로도 이어집니다. 인증서가 만료된 날, 누가 가장 먼저 알게 되나요? 고객 제보에 앞서 만료나 갱신 실패를 알 수 있도록 알림을 점검합니다.
구체적인 설정과 사용 조건은 Let’s Encrypt 유효기간 변경 안내 · Certbot 사용 안내에서 더 자세히 보실 수 있습니다.
접속부터 운영까지 이어지는 웹서비스를 만듭니다
똑똑한개발자는 웹서비스와 관리자 시스템을 개발하며 백엔드·인프라 구성을 함께 다룹니다. 인증서 발급 방식은 도메인과 서버 환경에 따라 달라지므로 웹사이트를 만들 때 배포 환경도 함께 살펴볼 필요가 있습니다. 서비스 운영을 고려해 필요한 개발 범위와 관리 항목을 연결합니다.
HTTPS 적용이나 인증서 갱신 관리가 막막하신가요? 아래 똑똑한개발자 링크로 문의해 주시면 현재 서버 환경과 웹서비스 운영 범위를 함께 살펴보겠습니다.
감사합니다. :)
무료 인증서 발급 경로와 자동 갱신 방법을 알아봅니다.
https://www.toktokhan.dev/contact?utm_source=landing&utm_campaign=free-ssl-certificate&utm_medium=free-ssl-certificate&utm_term=%EB%AC%B4%EB%A3%8C-ssl-%EC%9D%B8%EC%A6%9D%EC%84%9C-%EB%B0%9C%EA%B8%89